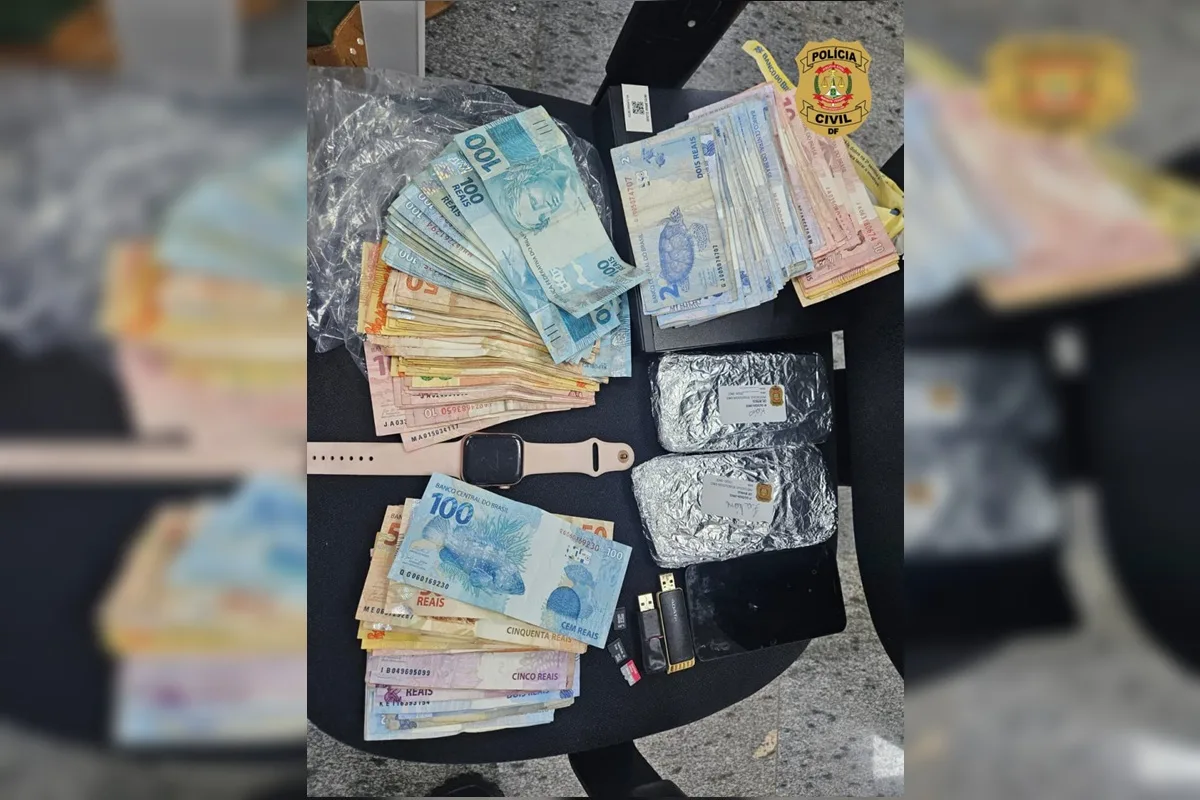
Durante as investigações que culminaram na Operação Nêmesis deflagra nesta quinta-feira (29/10), a Polícia Civil do Distrito Federal (PCDF), por meio da Delegacia Especial de Repressão aos Crimes Cibernéticos (DRCC/DECOR), apurou que uma funcionária de uma instituição financeira cooperativa teria acessado indevidamente o sistema responsável pela geração dos códigos de autenticação de compras.
Segundo a investigação, entre janeiro e julho de 2025, o grupo realizou transações eletrônicas não autorizadas utilizando dados de aproximadamente 400 cartões de crédito de clientes da instituição. As operações causaram prejuízo superior a R$ 3 milhões.
As informações obtidas indevidamente eram repassadas a outros integrantes do grupo, responsáveis pela execução das fraudes no Distrito Federal e na Bahia.
De acordo com a apuração, os valores obtidos eram recebidos por estabelecimentos comerciais, distribuídos por meio de contas de passagem e, posteriormente, redistribuídos entre os integrantes da associação criminosa. Parte dos recursos também era convertida em criptoativos.
Operação Nêmesis