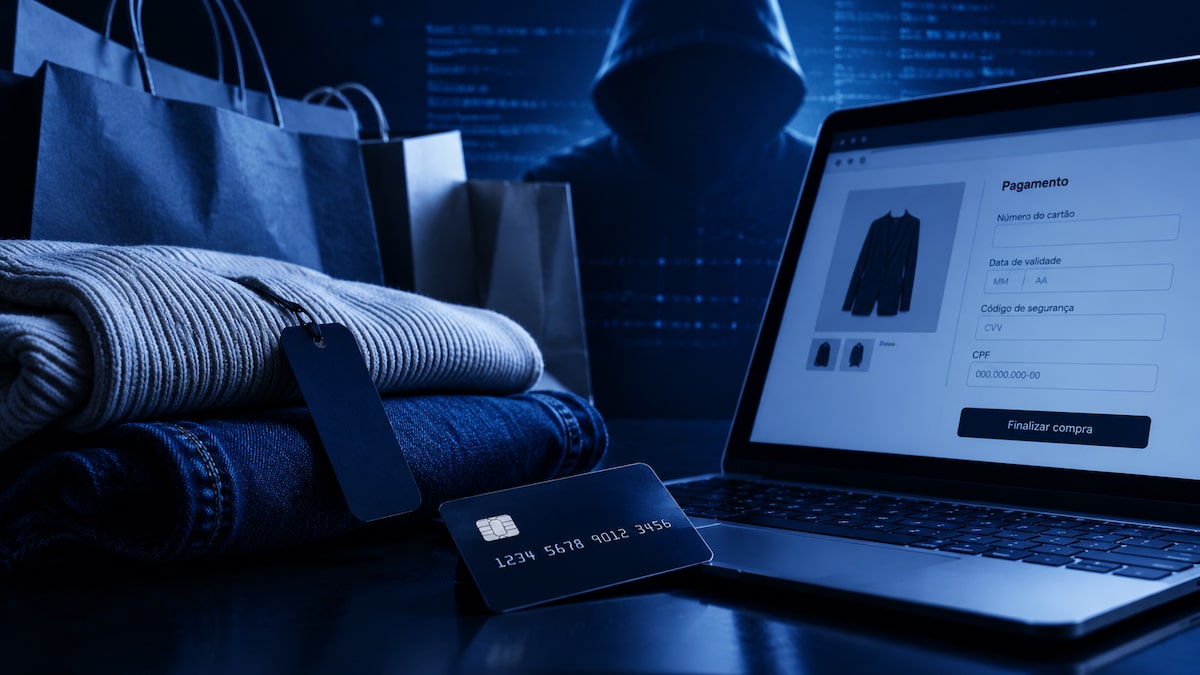
Dezenas de lojas virtuais de marcas brasileiras de moda sofreram um incidente de segurança cibernética que expôs os dados financeiros de clientes durante o processo de pagamento. Um grupo criminoso especializado em fraudes de comércio eletrônico, monitorado desde 2024, conseguiu injetar um código malicioso conhecido como “skimmer” na plataforma Convertr, responsável por gerenciar os checkouts das lojas afetadas.
A vulnerabilidade foi identificada e divulgada pela empresa de segurança digital Sansec. Segundo o relatório técnico publicado pela companhia, o código malicioso entrou em operação em 24 de outubro e permaneceu ativo por três dias, o que permitiu capturar informações como números de cartões de crédito, datas de validade, códigos de segurança e o Cadastro de Pessoas Físicas (CPFs) dos compradores. Os dados roubados foram enviados para um servidor externo controlado pelos criminosos.
O vetor utilizado para a invasão foi uma falha de segurança em uma ferramenta de medição de audiência chamada Plausible, que a Convertr utilizava em uma versão desatualizada do servidor. Pesquisadores da Sansec avaliam que a brecha, catalogada sob o identificador “CVE-2026-8467?, permitia que invasores executassem códigos diretamente no servidor sem a necessidade de autenticação.
Os especialistas em cibersegurança explicaram que o código malicioso foi anexado diretamente ao script de análise que todas as páginas de pagamento carregavam.