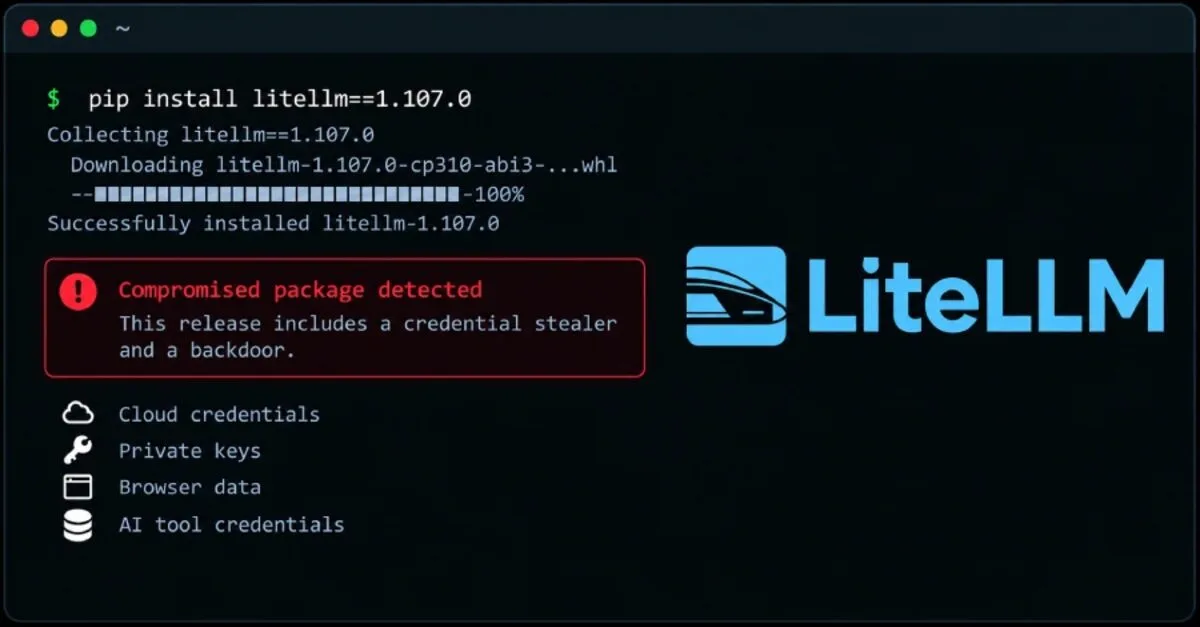
O ecossistema de inteligência artificial (IA) enfrentou um incidente de segurança quando a versão 1.107.0 do pacote Python LiteLLM foi comprometida em um ataque à cadeia de suprimentos. A ameaça, identificada inicialmente por pesquisadores da Upwind, além de análises das empresas SafeDep, Socket e StepSecurity, espalhou códigos maliciosos capazes de coletar chaves de API, credenciais de nuvem e dados de navegadores.
Do outro lado, a equipe da ferramenta LiteLLM classificou o caso com prioridade máxima e iniciou uma investigação detalhada. Oliver Jensen, diretor de segurança da empresa, explicou que o ataque aconteceu porque cibercriminosos roubaram senhas de acesso de três engenheiros no GitHub. Os invasores conseguiram rodar e aprovar o sistema de atualizações da empresa para espalhar o código malicioso.
“Todos os tokens que participaram deste ataque foram revogados”, afirmou o executivo. Jensen acrescentou que a LiteLLM removeu temporariamente a maioria dos usuários da organização no GitHub como medida de precaução.
Como o código malicioso opera nos sistemas
O programa contaminado foi distribuído em lojas oficiais de softwares para programadores e em instaladores de sistemas, o que permitiu que milhões de usuários pudessem ser atingidos. O perigo reside no fato de que o vírus começa a agir sozinho no computador assim que o sistema de programação Python é ligado, mesmo que a pessoa nunca tenha usado a biblioteca LiteLLM.