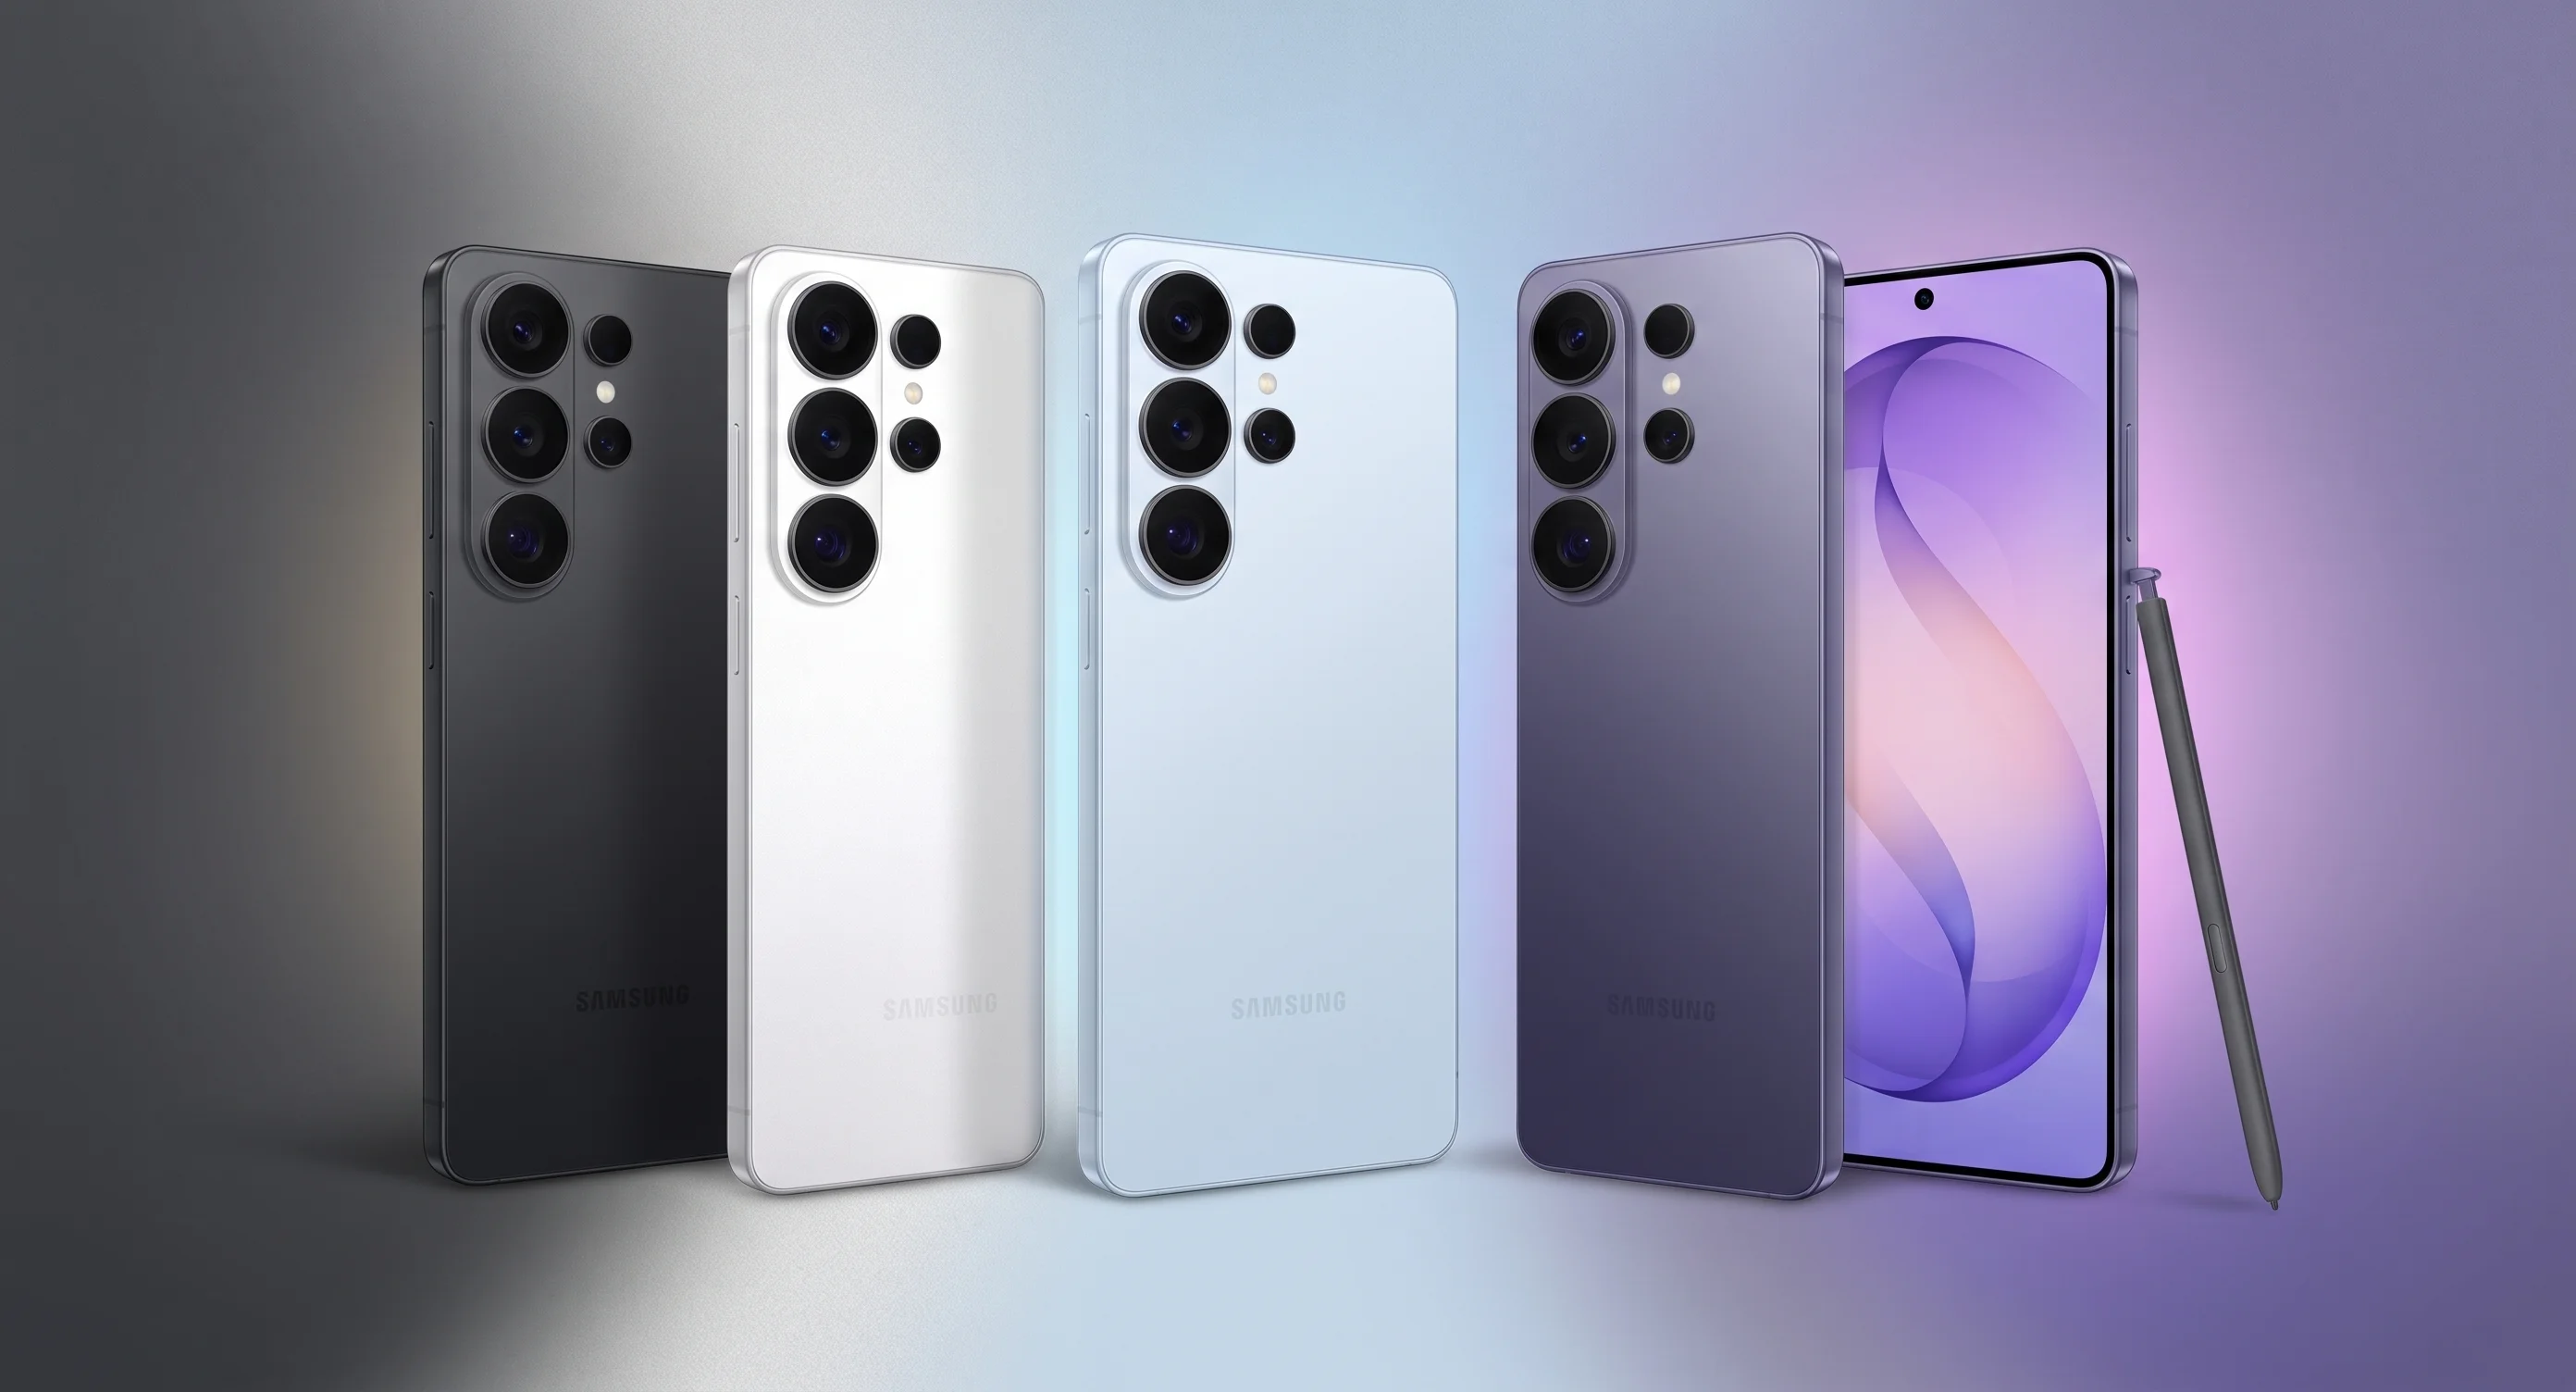
Um simples e-mail e o descuido do usuário podem ser suficientes para que um Galaxy S26 possa ser controlado por hackers de forma remota.
A descoberta foi compartilhada na competição de cibersegurança Pwn2Own, sendo que pesquisadores da empresa japonesa Ikotas Labs demonstraram o ataque ao explorar quatro vulnerabilidades zero-day para alcançar a execução remota de código.