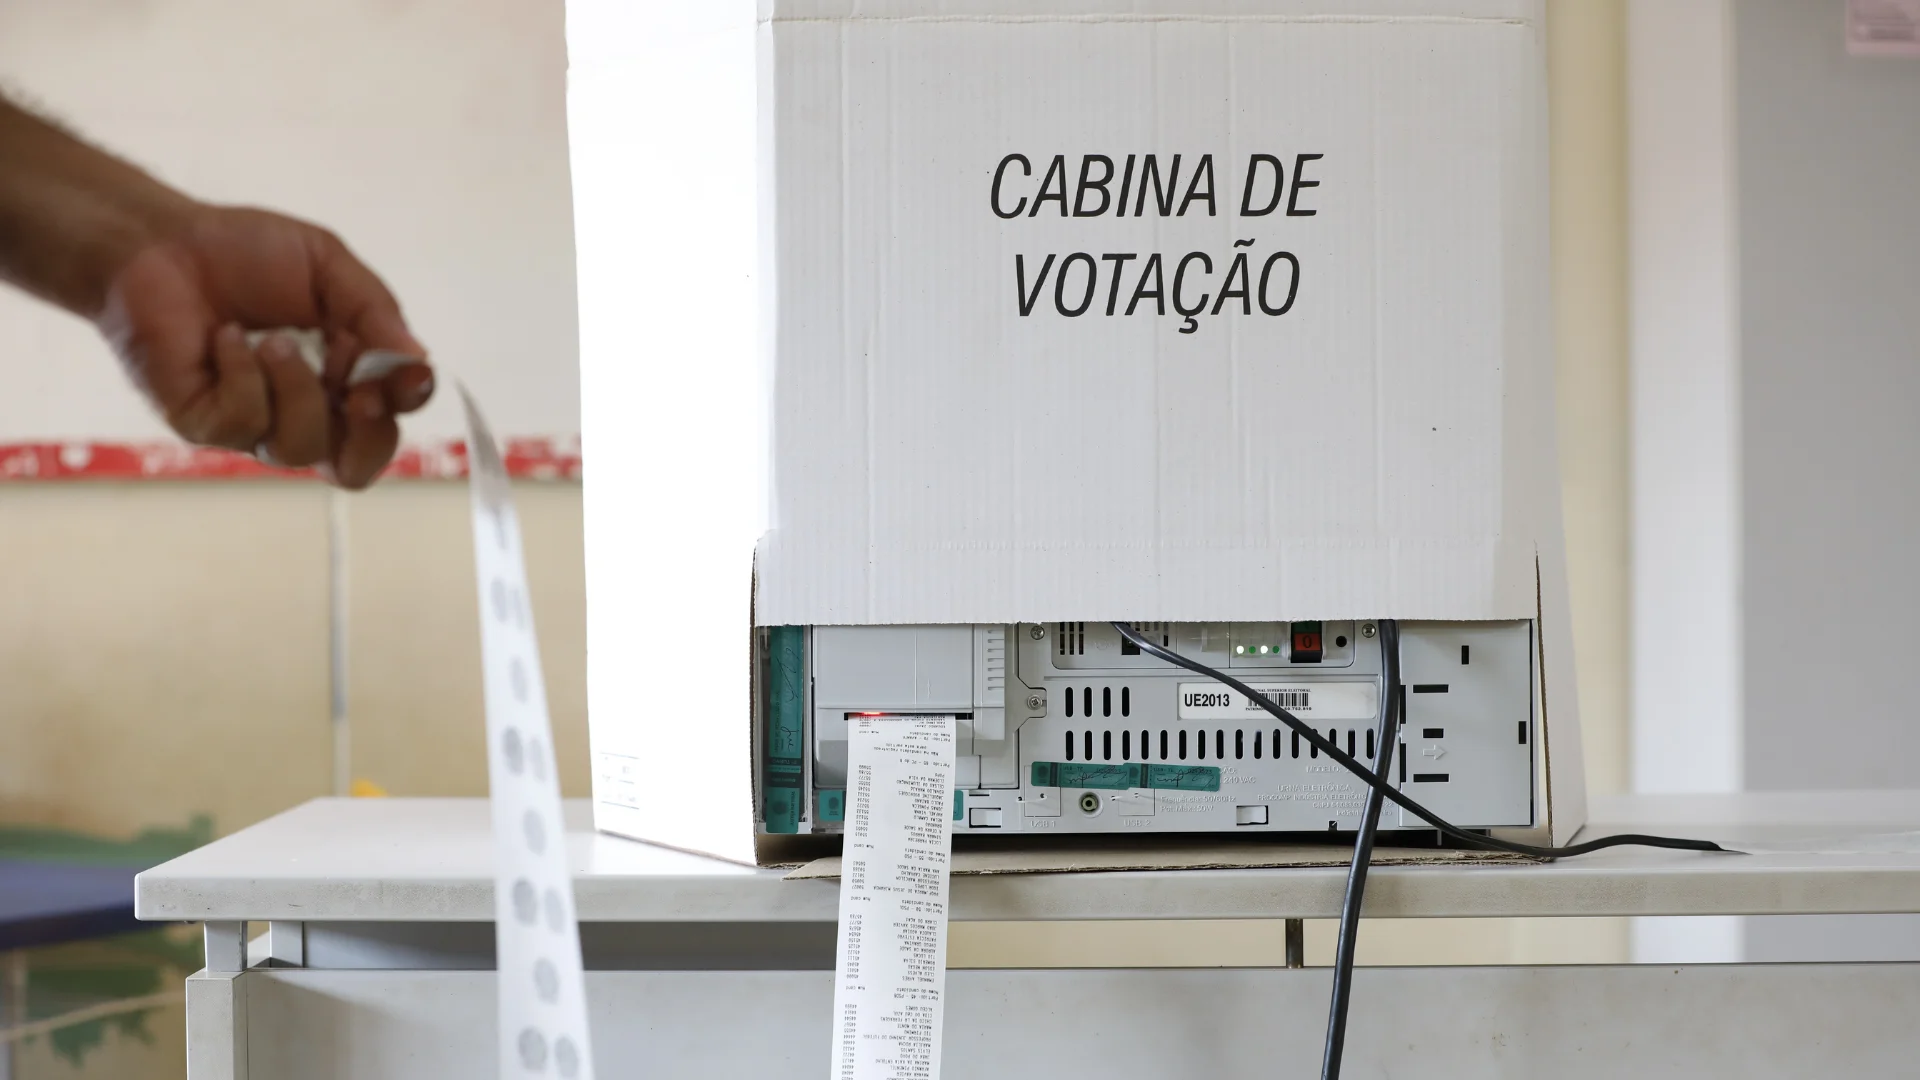
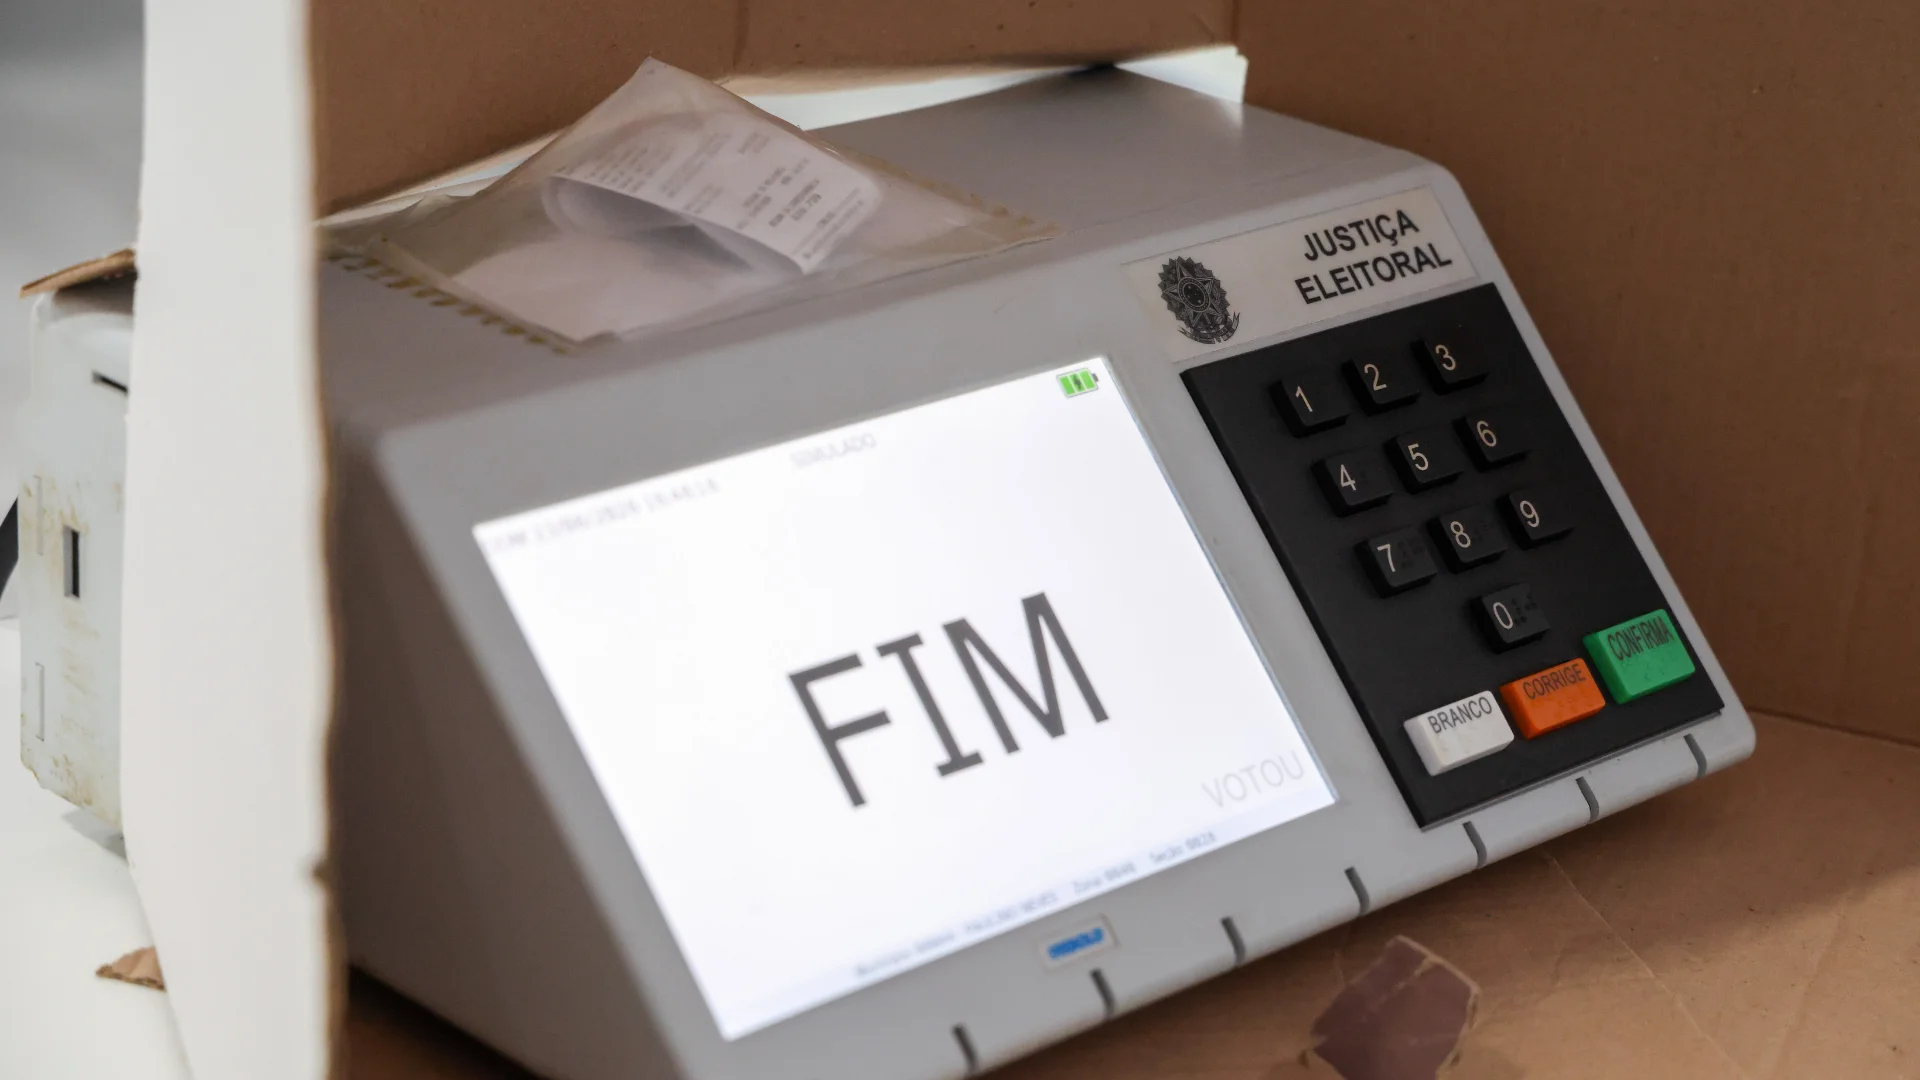
A segurança da urna eletrônica depende de diferentes mecanismos aplicados antes, durante e depois da votação. Entre eles estão a inspeção do código-fonte, testes públicos, assinatura digital dos programas, hashes para verificar arquivos, funcionamento da urna sem conexão à internet e auditorias realizadas no próprio dia da eleição.
Nas Eleições 2026, os sistemas que serão usados no pleito foram assinados digitalmente e lacrados pelo Tribunal Superior Eleitoral (TSE) em 4 de setembro. Antes disso, os códigos ficaram disponíveis para inspeção por entidades fiscalizadoras desde outubro de 2025.
A lógica é usar diferentes controles que possam ser verificados de forma independente. Hesron Hori, especialista em segurança da informação, explica que operações críticas precisam combinar prevenção, fiscalização e testes, em vez de depender de uma única barreira.
Proteção começa antes de a urna chegar à seção
Uma das primeiras etapas ocorre no desenvolvimento dos sistemas eleitorais. Em 2026, oito entidades inspecionaram os códigos-fonte, incluindo Senado Federal, Ministério Público Federal, Controladoria-Geral da União (CGU) e Sociedade Brasileira de Computação (SBC).
Os programas também passam pelo Teste Público de Segurança, no qual investigadores procuram vulnerabilidades nos sistemas. Em maio, participantes retornaram ao TSE para o Teste de Confirmação, destinado a verificar se as correções e melhorias identificadas anteriormente haviam sido implementadas.