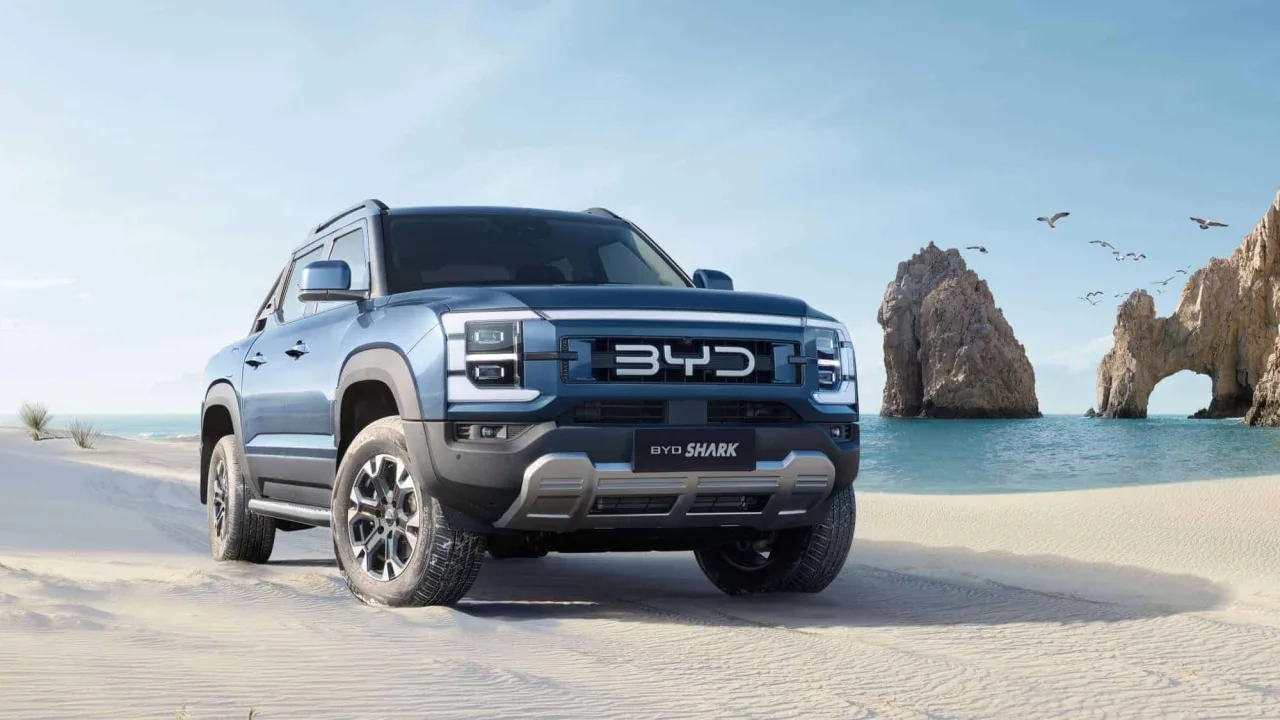
Uma BYD Shark 6 foi hackeada remotamente durante um teste realizado na Austrália pelo especialista em cibersegurança automotiva Dan Hreszczuk. O acesso permitiu interferir em funções do veículo enquanto a picape estava em movimento.
Realizado a pedido da emissora de TV australiana ABC, o teste também revelou que era possível ativar o microfone da cabine e acompanhar a localização do veículo. O episódio chama atenção para os riscos de segurança e privacidade de carros cada vez mais dependentes de sistemas conectados.
Uma porta de entrada sem senha
Cofundador da Fortify Labs, Hreszczuk passou duas semanas analisando os sistemas da Shark antes de testar o acesso em uma estrada nos arredores de Camberra. Segundo ele, a entrada explorada não exigia senha.
“Foi mais fácil do que estávamos esperando”, afirmou o especialista.
A partir desse acesso, Hreszczuk conseguiu interferir em diferentes recursos. A picape, que pesa 2,6 toneladas, trafegava a cerca de 30 km/h quando ele desligou os faróis. Também acionou os limpadores na velocidade máxima, jogou água no para-brisa, travou as portas e reproduziu sons e imagens pela central multimídia.
Em determinado momento, o sistema de som passou a repetir uma mensagem de orientação ao motorista. Os freios e as câmeras, porém, tinham proteções mais rigorosas e não puderam ser controlados remotamente durante o teste.