Golpes de phishing que usam QR Codes cresceram 460% no Brasil entre janeiro e fevereiro de 2026, segundo dados da ESET. O levantamento, baseado na telemetria da empresa durante o primeiro semestre, mostra que os chamados ataques de quishing já representaram 7,2% das detecções de phishing no período.
O termo quishing é usado para descrever golpes de phishing que utilizam códigos QR para levar a vítima a páginas falsas, formulários de captura de dados ou arquivos maliciosos. A técnica aproveita a familiaridade do público com os códigos usados em pagamentos, cardápios, entregas, eventos e autenticações.
A principal diferença em relação a um link convencional está na forma como o endereço chega ao usuário. Ao apontar a câmera do celular para um QR Code, a pessoa pode acessar o destino sem observar previamente a URL, o que dificulta identificar domínios falsos ou redirecionamentos suspeitos.
Como funciona o quishing
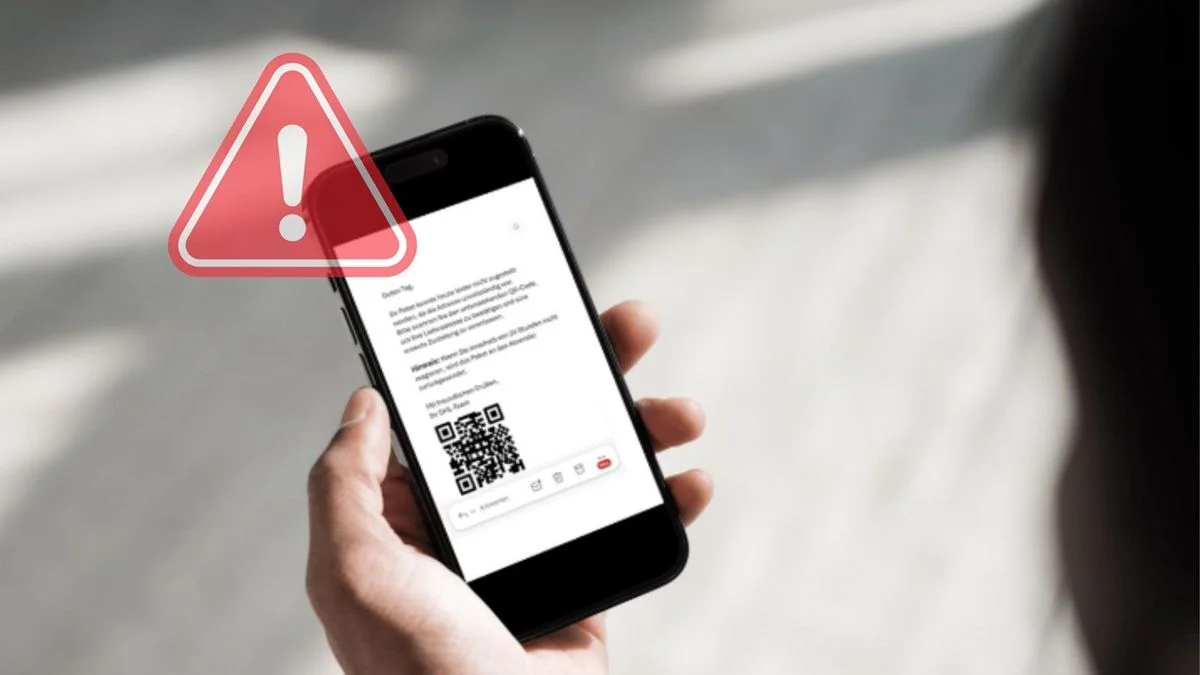
O golpe pode começar com uma imagem enviada por e-mail, aplicativo de mensagens ou rede social. O QR Code pode aparecer sozinho ou dentro de um documento aparentemente legítimo, como um PDF de cobrança, nota fiscal, contrato ou comprovante.
Depois da leitura, o código direciona o usuário para uma página controlada pelos criminosos. O site pode imitar serviços conhecidos e solicitar senha, dados bancários ou códigos de autenticação. Em outros casos, a vítima é induzida a baixar um arquivo malicioso.